Une cyberattaque peut mettre à l’arrêt des usines, fragiliser leurs fournisseurs et perturber des services essentiels. Comment protéger des équipements industriels conçus pour durer, mais désormais connectés à des systèmes informatiques ouverts sur l’extérieur ?
- Hexatrust et Snowpack : fédérer la filière et réduire l’exposition aux attaques
- Jaguar Land Rover : une attaque aux conséquences sur toute une chaîne industrielle
- IT et OT : des systèmes connectés, mais des contraintes très différentes
- Électricité, eau, pipelines : des enjeux qui dépassent l’entreprise
- Une vingtaine d’acteurs Hexatrust pour protéger les environnements industriels
- Poursuivre le travail avec les utilisateurs
- Annexe - Résumé du Livre blanc « Cybersécurité des systèmes industriels : construire une résilience européenne avec des solutions de confiance » d'Hexatrust
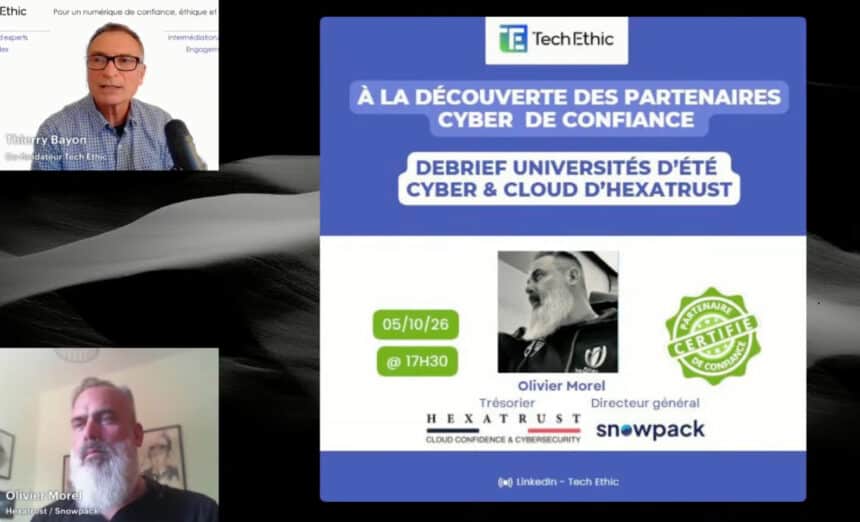
Dans ce nouvel entretien mené par Thierry Bayon pour Tech Ethic, Olivier Morel, trésorier d’Hexatrust et directeur général de Snowpack, revient sur les vulnérabilités des environnements industriels et les réponses de la filière franco-européenne. Il a coordonné la rédaction du livre blanc d’Hexatrust consacré à la cybersécurité des systèmes industriels.
Hexatrust et Snowpack : fédérer la filière et réduire l’exposition aux attaques
Hexatrust fédère, selon Olivier Morel, environ 165 acteurs franco-européens de la cybersécurité, du cloud de confiance et des plateformes collaboratives, auxquels s’ajoutent des spécialistes de l’intelligence artificielle et de sa sécurité. L’association rassemble des éditeurs, des entreprises de services, des cabinets de conseil et d’autres experts autour de trois missions : défendre, représenter et promouvoir la filière.
Membre de cet écosystème, Snowpack est une entreprise de cybersécurité issue du CEA. Elle développe une solution de connectivité furtive visant à rendre les ressources protégées invisibles aux attaquants, tout en maintenant leur accès aux utilisateurs autorisés.
Cette approche répond notamment à une contrainte industrielle : certains équipements sont difficiles à remplacer ou à mettre à jour. Réduire leur exposition constitue alors un levier de protection complémentaire, dans une démarche de sécurité plus globale.
Jaguar Land Rover : une attaque aux conséquences sur toute une chaîne industrielle
L’attaque subie par Jaguar Land Rover en 2025 illustre les conséquences très concrètes d’un incident cyber. L’arrêt de la production pendant plusieurs semaines a affecté le constructeur, mais aussi ses fournisseurs et l’ensemble de sa chaîne d’approvisionnement. reuters.com
Pour Olivier Morel, cet exemple rappelle que la cybersécurité industrielle engage directement la continuité de la production et la solidité d’un écosystème économique. Lorsqu’un donneur d’ordre s’arrête, les répercussions peuvent rapidement atteindre des entreprises qui n’ont pas elles-mêmes été attaquées.
Il souligne également la complexité des attaques : plusieurs faiblesses peuvent se combiner, depuis les accès compromis jusqu’aux déplacements d’un système à l’autre. Sécuriser un seul point d’entrée ne suffit donc pas à protéger l’ensemble.
IT et OT : des systèmes connectés, mais des contraintes très différentes
L’IT désigne les systèmes informatiques qui traitent et échangent les données. L’OT, ou technologies opérationnelles, regroupe les systèmes qui pilotent et supervisent les équipements physiques : machines, automates et installations industrielles.
Longtemps relativement cloisonnés, les environnements industriels se sont ouverts pour permettre la maintenance à distance, la remontée de données, la sous-traitance ou l’interconnexion entre sites. Ces usages apportent de nouveaux services, mais créent aussi des accès supplémentaires à sécuriser.
Or, les deux univers ne suivent pas les mêmes cycles de vie. Les équipements industriels sont conçus pour fonctionner longtemps, parfois sans interruption. Leur mise à jour, comme celle des systèmes informatiques auxquels ils sont reliés, doit tenir compte des contraintes de production et de compatibilité.
L’exposition accrue se combine ainsi avec l’ancienneté de certains équipements et logiciels. La difficulté consiste à renforcer la sécurité tout en préservant le fonctionnement des installations.
Électricité, eau, pipelines : des enjeux qui dépassent l’entreprise
Les vulnérabilités industrielles concernent aussi les infrastructures dont dépend la vie quotidienne : réseaux électriques, installations de traitement de l’eau, pipelines de gaz ou de pétrole.
Dans ces environnements, une attaque numérique peut avoir des conséquences physiques et perturber un service essentiel. Olivier Morel évoque notamment les motivations géopolitiques de certains attaquants, qui cherchent à déstabiliser des infrastructures et les activités qu’elles soutiennent.
La première étape consiste à connaître les systèmes à protéger : identifier les équipements, cartographier les connexions et les accès, puis analyser les risques. Tous les sites et tous les composants ne présentent pas la même criticité. Cette connaissance permet de concentrer les efforts sur les points dont la compromission aurait les conséquences les plus importantes.
Une vingtaine d’acteurs Hexatrust pour protéger les environnements industriels
Face à ces risques, Olivier Morel défend un constat : une offre franco-européenne mature existe déjà. Au sein d’Hexatrust, une vingtaine d’acteurs interviennent sur la cybersécurité des systèmes industriels, de manière spécialisée ou dans le cadre d’une offre plus large.
Le livre blanc présente leurs solutions, des cas d’usage et plusieurs cartographies pour comprendre leur positionnement. Selon Olivier Morel, cette offre couvre les différents niveaux de l’environnement industriel et s’appuie sur des solutions déjà déployées en production.
Il insiste toutefois sur leur complémentarité et leur capacité à fonctionner ensemble. Cartographier, prévenir, détecter et protéger les accès mobilise plusieurs outils. Leur interopérabilité est donc essentielle pour construire une protection cohérente.
Pour les industriels, la priorité reste la continuité d’activité et la résilience des infrastructures. Le choix de solutions de confiance contribue à cet objectif en renforçant la maîtrise des technologies et des dépendances.
Poursuivre le travail avec les utilisateurs
Olivier Morel présente ce livre blanc comme une première étape. Hexatrust souhaite enrichir la démarche avec les retours des industriels et de leurs responsables de la sécurité.
Quels procédés doivent absolument continuer à fonctionner ? Pendant combien de temps et dans quel mode dégradé ? Comment organiser la reprise ? Ces questions doivent guider les prochaines contributions, au plus près des réalités du terrain.
Pour approfondir ces enjeux et découvrir les solutions de la filière franco-européenne, retrouvez l’entretien avec Olivier Morel et le livre blanc d’Hexatrust consacré à la cybersécurité des systèmes industriels.
Retrouvez l’intégralité de l’interview :

Annexe - Résumé du Livre blanc « Cybersécurité des systèmes industriels : construire une résilience européenne avec des solutions de confiance » d'Hexatrust

En une phrase
Le livre blanc défend l’idée que la cybersécurité industrielle (OT) est devenue un enjeu stratégique majeur et que la réponse doit s’appuyer sur un écosystème français et européen de solutions complémentaires, dans une logique de souveraineté, de résilience et de conformité réglementaire.
Les principaux messages
1. La menace OT a changé de nature
Les systèmes industriels ne sont plus isolés. La convergence IT/OT, la maintenance à distance, l’IIoT et l’interconnexion croissante des infrastructures ont considérablement élargi la surface d’attaque. Les infrastructures industrielles sont désormais des cibles privilégiées des cybercriminels et d’acteurs étatiques.
Les attaques ne cherchent plus seulement à voler des données mais à provoquer des effets réels :
- arrêt d’usines,
- perturbation des réseaux d’énergie,
- interruption de services essentiels,
- impacts économiques, humains et environnementaux.
2. Les attaques passent souvent par l’IT avant d’atteindre l’OT
Une idée forte du document est que les attaquants ciblent rarement directement les automates ou les systèmes SCADA. Ils compromettent d’abord :
- des postes utilisateurs,
- des accès VPN,
- des fournisseurs,
- des équipements de maintenance,
- la chaîne d’approvisionnement logicielle.
Ils progressent ensuite latéralement jusqu’aux environnements industriels. L’isolement des réseaux OT n’est donc plus une protection suffisante.
3. La cybersécurité OT doit être pensée comme une démarche globale
Le document insiste sur la nécessité de dépasser les solutions ponctuelles pour adopter une approche structurée fondée sur :
- la gouvernance,
- la gestion des risques,
- la segmentation des réseaux,
- la détection des anomalies,
- le contrôle des accès,
- la réponse aux incidents.
4. Les référentiels clés : IEC 62443 et NIS2
Deux cadres sont particulièrement mis en avant :
- IEC 62443, référence internationale pour la cybersécurité des systèmes industriels ;
- NIS2, qui impose aux organisations critiques une maîtrise démontrable de leurs risques cyber.
Le livre blanc présente la conformité comme un moteur important de transformation des environnements OT.
5. La défense en profondeur est le principe fondamental
Le document défend le modèle de « Defense in Depth » :
- plusieurs couches de protection ;
- segmentation des réseaux ;
- maîtrise des flux ;
- supervision continue ;
- détection précoce ;
- réaction rapide.
L’objectif n’est pas d’empêcher toute attaque mais d’en limiter la propagation et les impacts.
Les quatre recommandations clés
Le livre blanc résume la cybersécurité industrielle résiliente autour de quatre principes :
- Évaluer les risques propres aux environnements OT.
- Structurer la sécurité selon une approche de défense en profondeur.
- S’appuyer sur des référentiels reconnus (IEC 62443, NIS2).
- Combiner plusieurs expertises et technologies plutôt que rechercher une solution unique.
La proposition d’Hexatrust

Hexatrust présente un écosystème de fournisseurs français et européens couvrant l’ensemble des besoins OT :
- supervision et détection ;
- gestion des vulnérabilités ;
- segmentation et cloisonnement ;
- accès distants sécurisés ;
- chiffrement ;
- protection des identités ;
- audit, conseil et intégration.
Le message est clairement souverainiste : les solutions européennes sont présentées comme suffisamment matures pour répondre aux besoins des infrastructures critiques sans dépendance excessive à des fournisseurs extra-européens.
Conclusion
Ce livre blanc est à la fois :
- un document de sensibilisation sur l’évolution de la menace OT ;
- un plaidoyer pour une cybersécurité industrielle fondée sur la résilience ;
- une vitrine de l’écosystème Hexatrust et des solutions françaises et européennes disponibles sur le marché.
Son message central est simple : la cybersécurité industrielle ne repose pas sur un produit miracle, mais sur la combinaison cohérente de gouvernance, d’expertises, de processus et de technologies complémentaires au sein d’un écosystème de confiance européen.