Selon le rapport de Nutanix sur le secteur de la santé, 72 % des professionnels de l’IT dans le secteur de la santé considèrent désormais la souveraineté des données comme un facteur incontournable dans les décisions liées aux infrastructures. La souveraineté des données devient une considération de plus en plus importante pour les professionnels de l’IT dans le secteur de la santé. Traditionnellement, la protection des données de santé s’est principalement concentrée sur la sécurité : empêcher que les informations sensibles ne soient divulguées, modifiées ou perdues. Aujourd’hui, la réflexion s’étend au-delà de la sécurité à la souveraineté — c’est-à-dire à la question de savoir si les organismes de santé contrôlent réellement leurs données. Alors, que signifie concrètement cette évolution pour l’IT dans le secteur de la santé ? Examinons cela de plus près.
- La souveraineté des données redéfinit la manière dont les données de santé sont gérées
- Au-delà de la sécurité : créer une sauvegarde souveraine avec ActiveProtect
- Résidence absolue des données
- Chiffrement et contrôle indépendant des clés
- Accès selon le principe du moindre privilège
- Suppression automatique et irréversible
- Audit transparent
- Bon à savoir
- Conclusion
La souveraineté des données redéfinit la manière dont les données de santé sont gérées
La souveraineté des données est devenue un enjeu prioritaire ces dernières années, car les données de santé sont désormais considérées comme des actifs hautement sensibles et d’importance nationale. Les problématiques associées, telles que le recours à des fournisseurs cloud transfrontaliers, la possibilité pour des autorités étrangères d’accéder légalement aux données ou encore la question de savoir si les données de santé peuvent être utilisées pour entraîner des modèles d’IA, ont ainsi suscité des préoccupations en matière de souveraineté des données.
Les gouvernements réagissent. En France, les données de santé les plus sensibles — notamment celles hébergées par le Health Data Hub national — doivent désormais être stockées auprès de fournisseurs qualifiés SecNumCloud, afin d’être protégées contre toute portée juridique étrangère. Aux États-Unis, une réglementation du Department of Justice en vigueur depuis 2025 restreint certains accès étrangers aux données de santé des Américains, notamment aux dossiers médicaux électroniques (EHR) et aux dossiers cliniques. Au Japon, le ministère de la Santé, du Travail et des Affaires sociales exige des établissements de santé qui externalisent les données de leurs patients vers des serveurs externes situés à l’étranger qu’ils mettent en place des mesures de protection techniques, telles que le chiffrement, contre les accès non autorisés.
Bien que les exigences puissent varier, l’objectif est clair : les données de santé sensibles doivent rester sous le contrôle de l’organisme de santé. Plusieurs objectifs fondamentaux reviennent régulièrement :
- Résidence des données : les informations sensibles doivent rester au sein d’une juridiction géographique ou juridique approuvée.
- Chiffrement et contrôle des clés : les données doivent être chiffrées, tandis que les organisations conservent le contrôle des clés nécessaires pour y accéder.
- Contrôle des accès : seules les personnes autorisées doivent pouvoir accéder aux données de santé. Les données ne doivent pas être réutilisées sans autorisation.
- Suppression irréversible : les organisations doivent pouvoir définir des durées de conservation et garantir que les données sont supprimées de manière sécurisée et ne peuvent pas être récupérées.
- Transparence et traçabilité : les accès et activités administratives doivent rester traçables.
Cependant, un aspect de la souveraineté des données est souvent négligé : la sauvegarde. La plupart des discussions se concentrent sur les charges de travail de production, mais du point de vue de la souveraineté, les sauvegardes peuvent contenir les mêmes données sensibles que l’environnement de production, créant ainsi une potentielle faille en matière de souveraineté. Lorsque les organismes de santé élaborent leur stratégie de souveraineté des données, l’architecture de sauvegarde doit donc faire partie intégrante de cette stratégie.
Au-delà de la sécurité : créer une sauvegarde souveraine avec ActiveProtect
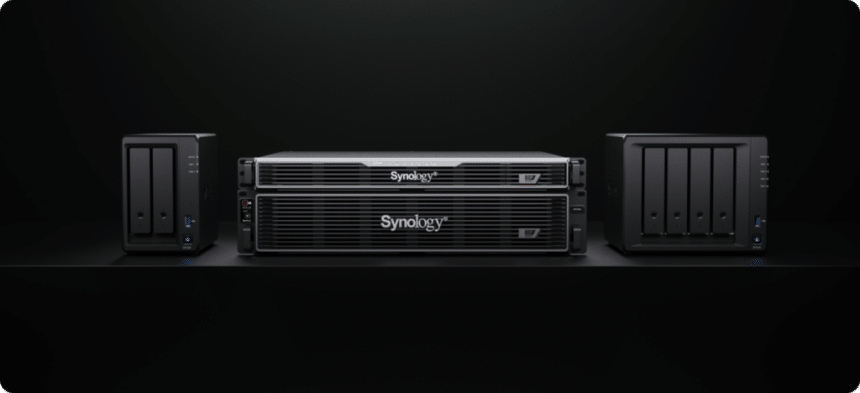
Synology ActiveProtect est une appliance de sauvegarde tout-en-un qui offre une cyber-résilience renforcée pour contribuer à sécuriser les données de santé, grâce notamment à des fonctionnalités telles que la protection immuable et la protection par air gap.
Au-delà de la sécurité, ActiveProtect peut également aider les organisations à atteindre leurs objectifs de souveraineté grâce à son modèle de déploiement sur site. Il peut être entièrement déployé au sein de l’environnement de l’organisation, permettant ainsi aux organismes de santé de contrôler directement leurs données de sauvegarde. Cela contraste avec le stockage des sauvegardes dans le cloud, qui repose souvent sur des garanties contractuelles — notamment concernant les personnes autorisées à accéder à l’environnement.
Pour les organismes de santé qui élaborent une stratégie de souveraineté des données, un déploiement sur site peut contribuer à répondre aux exigences suivantes en matière de souveraineté :
Résidence absolue des données
ActiveProtect pouvant être déployé sur site, les données de sauvegarde restent au sein de l’hôpital ou dans un emplacement choisi par l’organisation. Cela permet aux établissements de santé de conserver le contrôle sur l’emplacement où sont stockées les informations sensibles.
Par exemple, notre client St. Nikolaus Hospital avait besoin d’une solution entièrement sur site pour répondre aux exigences de conformité du RGPD et de la directive NIS2, tout en conservant les données des patients récupérables sans jamais les faire sortir d’une infrastructure contrôlée par l’hôpital. L’établissement a donc choisi de déployer ActiveProtect.
Chiffrement et contrôle indépendant des clés
ActiveProtect protège les données de sauvegarde en transit et au repos. Au repos, il chiffre l’intégralité du volume de stockage avec AES, et la clé de récupération est détenue uniquement par l’organisation — même Synology ne peut pas y accéder. Cela signifie que le contrôle des données de sauvegarde chiffrées reste entièrement entre les mains de l’organisation. Même si les disques sous-jacents étaient perdus ou volés, les données resteraient illisibles, contribuant ainsi à permettre aux organisations de conserver le contrôle de leurs informations sensibles.
Accès selon le principe du moindre privilège
ActiveProtect fournit un contrôle d’accès granulaire basé sur les rôles (RBAC), en fonction des responsabilités de chaque utilisateur. Les auditeurs peuvent être limités à un accès en lecture seule, les équipes d’infrastructure à la gestion du matériel et, dans les environnements multisites, les administrateurs peuvent être limités à la gestion des serveurs de sauvegarde situés sur les sites qui leur sont attribués.
Suppression automatique et irréversible
ActiveProtect gère automatiquement les points de récupération selon des politiques de conservation prédéfinies, donnant aux organisations le contrôle sur la durée de conservation des données. Une fois que les données ont atteint la fin de leur cycle de vie requis, elles peuvent être supprimées définitivement et rendues irrécupérables, aidant ainsi les organisations à répondre aux exigences de suppression irréversible.
Audit transparent
ActiveProtect dispose d’un système complet de journalisation qui enregistre des informations détaillées sur les sauvegardes, les restaurations, les connexions des utilisateurs et les opérations effectuées sur les appareils, afin de répondre aux exigences d’audit et de gouvernance. Pour la supervision, APM peut également transmettre les événements anormaux aux principales plateformes SIEM/SOAR via des notifications par e-mail SMTP, la transmission Syslog et les traps SNMP.
Bon à savoir
Toutes les solutions de sauvegarde cloud ne sont pas exclues des exigences en matière de souveraineté des données. Ce qui importe est de savoir si un fournisseur répond aux mêmes exigences décrites ci-dessus. Synology C2 Backup est conçu pour répondre à ces exigences, offrant aux organisations qui ont besoin d’une option hors site un moyen d’étendre ce même niveau de contrôle au-delà de leur propre infrastructure. Consultez la page C2 Backup pour découvrir les régions de centres de données actuellement disponibles.
Conclusion
La souveraineté des données de santé s’applique à chaque copie des données, y compris aux sauvegardes. Alors que les réglementations en matière de souveraineté se renforcent dans le monde entier, les organismes de santé ont besoin d’une architecture, et pas uniquement de contrats, pour garantir un contrôle durable de leurs informations les plus sensibles. La mise en place d’une infrastructure de sauvegarde sur site constitue l’un des moyens de répondre à cette problématique au niveau de l’architecture. Elle permet de conserver la résidence des données, les clés de chiffrement, les accès, la conservation et la traçabilité sous le contrôle direct de l’organisation.